
централизованный контроль и управление доступом к доверенным сетевым зонам корпоративной инфраструктуры
Возможности
NAC Dallas Lock — программный комплекс, реализующий централизованный контроль и управление доступом к доверенным сетевым зонам корпоративной инфраструктуры. Предназначен для обеспечения защищённого подключения конечных устройств (как стационарных, так и мобильных) к доверенным сегментам корпоративной сети.
Сведения о включении в государственные реестры
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
Соответствие требованиям ФСТЭК России
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
НАЗНАЧЕНИЕ NAC DALLAS LOCK
|
Защита информации в автоматизированных системах до класса защищенности 1Г включительно Руководящий документ |
|
Защита информации в информационных системах 1 уровня защищенности персональных данных Руководящий документ |
|
Защита информации в государственных информационных системах 1 класса защищенности Руководящий документ |
|
Защита информации в автоматизированных системах управления производственными и технологическими процессами на критически важных объектах, потенциально опасных объектах, а также объектах, представляющих повышенную опасность для жизни и здоровья людей и для окружающей природной среды, 1 класса защищенности Руководящий документ |

|
Защита информации в значимых объектах критической информационной инфраструктуры (КИИ) до 1 категории значимости Руководящий документ |
СХЕМА ИСПОЛЬЗОВАНИЯ
Аутентификация и авторизация. Каждое устройство проходит проверку подлинности перед подключением через Сервер авторизации.
Проверка состояния устройства. Агент ЕЦУ отправляет в ЕЦУ Dallas Lock отчёт о соответствии устройства корпоративной политике безопасности (установленное ПО, конфигурация, целостность системы)1.
Управление доступом. ЕЦУ Dallas Lock назначает устройству уровень доступа в пределах одной из доверенных зон, выдаёт IP-адрес из соответствующего пула.
Карантин и исправление. Устройства, не прошедшие проверку политик, могут быть изолированы до устранения нарушений1.
1. Функциональная возможность будет доступна в следующем релизе.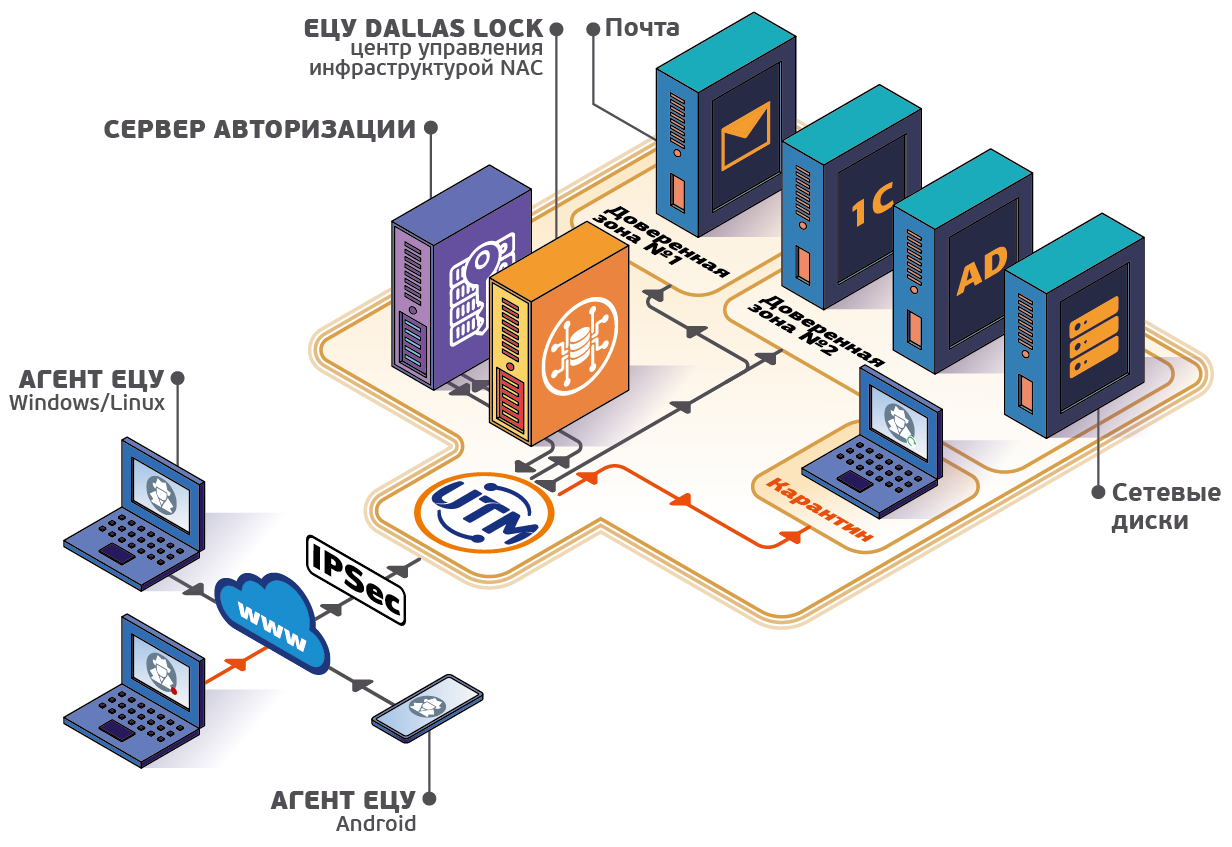
ОСНОВНЫЕ СЦЕНАРИИ ИСПОЛЬЗОВАНИЯ NAC DALLAS LOCK
Защита периметра от неавторизованных устройств. Только устройства с корректным профилем сетевого доступа и аутентификацией через Сервер авторизации получают доступ в защищённый контур.
Сегментация доступа. Разные категории пользователей (сотрудники, подрядчики, администраторы) получают доступ только к строго определенному набору ресурсов, с автоматическим назначением IP из выделенного пула.
Контроль мобильных устройств. Администратор безопасности в реальном времени видит статус всех подключенных Android-устройств (Подключен/Отключен/Ожидает подключения), их IP-адреса и назначенные доверенные зоны. В случае утери устройства или увольнения сотрудника администратор может в один клик выполнить действие «Запретить доступ». Система принудительно разорвет IPsec-соединение, а авторизационные данные на Сервере авторизации будут удалены. Даже если на устройстве сохранился профиль доступа, подключиться с него больше невозможно.
Ответим на любые вопросы по продукту
Получить консультациюОбзор нового решения — NAC Dallas Lock
Документация
 274 Kб |
Общие сведения о назначении
WAF Dallas Lock |


- Целостность СЗИ и контрольные суммы при обновлении БРП, IoC и YARA-правил в аттестованной системе
- После установки сервисов под защиту WAF пропал доступ к ресурсам (Forbidden 403)
- Ошибка 429: «Too many requests» при переходе на защищаемый ресурс
- Какую максимальную пропускную способность имеет WAF Dallas Lock?
- Возможно ли развернуть WAF не на границе сети, а, например, за уже существующим межсетевым экраном? Обязательно ли требование по использованию нескольких сетевых интерфейсов?
Полный список вопросов и ответов по NAC Dallas Lock
Перейти в Базу знанийКомпоненты
|
КОМПОНЕНТ |
РОЛЬ |
ОСНОВНЫЕ ФУНКЦИИ |
ЕЦУ Dallas Lock |
Централизованное управление |
|
WAF Dallas Lock |
Шлюз |
|
Сервер авторизации |
Управление доступом |
|
|
|
Клиент |
|
 Агент ЕЦУ Windows/Linux
 Агент ЕЦУ Android
Обновления
Первая версия комплекса NAC Dallas Lock уже доступна. Выпуск следующего крупного обновления запланирован на декабрь 2026 г.
Сертификаты
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
Соответствие требованиям регулятора (Приказ ФСТЭК России № 117)
NAC Dallas Lock реализуют меры защиты информации в соответствии с Приказом ФСТЭК России № 117 (вступил в силу 01.03.2026) для государственных информационных систем и иных информационных систем государственных органов.
| Код меры | Содержание меры | Статус выполнения |
|---|---|---|
| Идентификация и аутентификация (ИАФ) | ||
| ИАФ.1 | Идентификация пользователей | ✓ Да |
| ИАФ.2 | Идентификация устройств | ✓ Да |
| ИАФ.3 | Аутентификация пользователей | ✓ Да |
| ИАФ.4 | Аутентификация устройств | ✓ Да |
| Управление доступом (УПД) | ||
| УПД.1 | Реализация модели управления доступом | ✓ Да |
| УПД.2 | Разграничение и контроль прав доступа | ✓ Частично |
| УПД.3 | Управление учётными записями | ✓ Частично |
| УПД.4 | Ограничение неуспешных и нерегламентированных попыток доступа в информационную систему | ✓ Частично |
| УПД.7 | Ограничение числа параллельных сеансов доступа | ✓ Да |
| УПД.8 | Блокирование сеанса доступа пользователя при неактивности | ✓ Частично |
| УПД.9 | Контроль действий субъектов доступа до идентификации и аутентификации | ✓ Частично |
| Регистрация событий безопасности (РСБ) | ||
| РСБ.1 | Определение событий безопасности и данных о них, подлежащих регистрации | ✓ Да |
| РСБ.3 | Генерация временных меток при регистрации событий безопасности | ✓ Да |
| РСБ.4 | Требования к сбору, хранению и защите данных о событиях безопасности | ✓ Да |
| РСБ.5 | Реагирование на сбои при регистрации событий безопасности | ✓ Частично |
| Защита виртуализации и облачных вычислений (ЗСВ) | ||
| ЗСВ.4 | Управление доступом в среде виртуализации | ✓ Частично |
| ЗСВ.8 | Идентификация и аутентификация в среде виртуализации | ✓ Частично |
| Защита контейнерных сред и оркестрации (ЗКО) | ||
| ЗКО.3 | Управление доступом в контейнерных средах | ✓ Частично |
| ЗКО.6 | Идентификация и аутентификация в контейнерной среде | ✓ Частично |
| Защита сервисов электронной почты (ЗЭП) | ||
| ЗЭП.2 | Контроль доступа пользователей | ✓ Частично |
| Защита веб-технологий (ЗВТ) | ||
| ЗВТ.1 | Защита пользовательских данных | ✓ Частично |
| ЗВТ.2 | Контроль доступа пользователей | ✓ Частично |
| Защита программных интерфейсов API (ЗПИ) | ||
| ЗПИ.1 | Защита данных API | ✓ Частично |
| ЗПИ.2 | Управление доступом пользователей и приложений | ✓ Частично |
| Защита конечных устройств (ЗКУ) | ||
| ЗКУ.1 | Управление доступом к конечным устройствам | ✓ Да |
| Защита мобильных устройств (ЗМУ) | ||
| ЗМУ.1 | Идентификация и аутентификация пользователей | ✓ Да |
| ЗМУ.2 | Управление доступом пользователей к мобильным устройствам | ✓ Частично |
| ЗМУ.4 | Защита данных | ✓ Частично |
| ЗМУ.9 | Регистрация, анализ и реагирование на события безопасности | ✓ Частично |
| Обнаружение и предотвращение вторжений (СОВ) | ||
| СОВ.1 | Обнаружение и предотвращение вторжений на периметре | ✓ Частично |
| Сегментация и межсетевое экранирование (МСЭ) | ||
| МСЭ.1 | Сегментация сети | ✓ Да |
| МСЭ.2 | Организация демилитаризованной зоны | ✓ Да |
| МСЭ.3 | Контроль сетевого доступа и фильтрация трафика | ✓ Да |
| Защита от компьютерных атак, направленных на отказ в обслуживании (ЗОО) | ||
| ЗОО.2 | Контроль и фильтрация входящего трафика | ✓ Частично |
| Защита каналов связи и сетевого взаимодействия (ЗКС) | ||
| ЗКС.1 | Защита данных при передаче по каналам связи | ✓ Да |
| ЗКС.2 | Контроль атрибутов безопасности при сетевом взаимодействии | ✓ Да |
| ЗКС.4 | Контекстная проверка исходящего трафика | ✓ Да |
Системные требования
Агент ЕЦУ Windows
Windows 10, 11; Windows Server 2016, 2019, 2022, 2025
Агент ЕЦУ Android
Android 8 и выше. Архитектуры: armeabi-v7a, arm64-v8a, x86, x86_64
Агент ЕЦУ Linux
Debian 10.х, 11.х, 12.х; Ubuntu 18.04, 20.04, 22.04, 24.04; Astra Linux Common Edition (Орел) 2.12; Astra Linux Special Edition (Смоленск) 1.6, 1.7, 1.8; Альт Рабочая Станция 9.х, 10.x, К 10.x; Альт Сервер 9, 10.x; Альт 8 СП релиз 10 (Рабочая Станция, Сервер); РЕД ОС 7.3 Муром; РЕД ОС 8; ROSA FRESH DESKTOP 12; МСВСфера АРМ 9.
Сервер авторизации
Debian 10.х, 11.х, 12.х; Ubuntu 18.04, 20.04, 22.04, 24.04; Astra Linux Special Edition (Смоленск) 1.7, 1.8; Альт Рабочая Станция 10.x, К 10.x, 11.1; Альт Сервер 10.x; Альт 8 СП релиз 10 (Рабочая Станция, Сервер); РЕД ОС 7.3 Муром; РЕД ОС 8; МСВСфера АРМ 9; МСВСфера Сервер 9.
